Wo Daten entscheidend sind, wird Schutz zur Pflicht
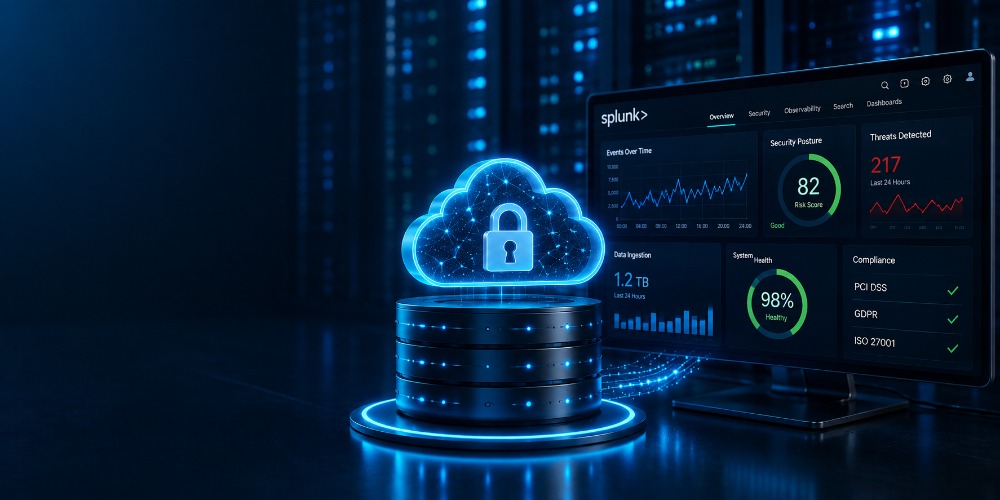
Splunk ist für viele Unternehmen die zentrale Plattform für Security Analytics, Observability und Log-Management. Die darin gespeicherten Daten sind heute weit mehr als reine Protokolle – sie bilden die Grundlage für Bedrohungserkennung, Incident Response, forensische Analysen und die Erfüllung regulatorischer Anforderungen. Ein Datenverlust oder eine verzögerte Wiederherstellung kann daher erhebliche Auswirkungen auf Sicherheit und Geschäftsbetrieb haben.
Klassische dateibasierte Backup-Lösungen stossen in modernen Splunk-Umgebungen jedoch schnell an ihre Grenzen. Sie berücksichtigen die spezielle Struktur von Indizes und Buckets nicht, erschweren konsistente Sicherungen und ermöglichen häufig keine gezielte Wiederherstellung einzelner Datenbereiche. Das führt zu längeren Recovery-Zeiten, erhöhtem Administrationsaufwand und unnötigen Risiken im Ernstfall.
Mit Commvault steht eine Lösung zur Verfügung, die speziell für Splunk entwickelt wurde. Dank nativer Integration und agentenbasierter Datensicherung werden Backups automatisiert, konsistent und ohne Unterbrechung des laufenden Betriebs erstellt. Einzelne Indizes oder definierte Zeiträume lassen sich gezielt wiederherstellen, während integrierte Monitoring-Funktionen jederzeit Transparenz über den Status der Backup-Jobs schaffen.
Ihre Vorteile auf einen Blick
- Konsistente, applikationsintegrierte Backups für Splunk
- Keine Downtime während der Datensicherung
- Granulare Wiederherstellung einzelner Indizes und Zeiträume
- Schutz vor Datenverlust, Manipulation und Ransomware
- Unterstützung von Compliance- und Audit-Anforderungen
- Höhere Verfügbarkeit und schnellere Recovery im Ernstfall
Machen Sie Ihre Splunk-Umgebung resilient
Schützen Sie Ihre geschäftskritischen Log-Daten mit einer modernen Backup- und Recovery-Lösung, die speziell auf Splunk ausgelegt ist. Unsere Expertinnen und Experten zeigen Ihnen, wie Sie Ihre Splunk-Umgebung zuverlässig absichern, Wiederherstellungszeiten verkürzen und Ihre Cyber-Resilienz nachhaltig stärken.
Jetzt unverbindlich beraten lassen.